Aktualności
Raport Anthropic o nadużyciach AI: sprawdź dostęp do firmowych systemów
Co opisuje raport?
Anthropic opublikowało 10 września 2026 r. raport o wykrytych nadużyciach AI. Opisuje działania zakłócone przez producenta od grudnia 2025 do sierpnia 2026, m.in. cyberoperacje, oszustwa i inwigilację. To wybrane przypadki, a nie badanie częstości ataków na wszystkie firmy.
Autorzy wskazują, że w opisanych cyberoperacjach AI coraz częściej wykonywało lub koordynowało zadania, zamiast wyłącznie odpowiadać na pytania. Zestawienie dotyczy przede wszystkim modeli Haiku, Sonnet i Opus. Nie należy odczytywać go jako dowodu, że każda instalacja Claude jest zagrożona.
Komentarz AIA: zacznij od zakresu dostępu
Dla firmy wdrażającej agentów AI praktycznym zadaniem jest sprawdzenie, do czego podłączony system ma dostęp. Agent przygotowujący szkic odpowiedzi może potrzebować wskazanych dokumentów oferty. Możliwość odczytania całej poczty, wysyłania wiadomości i zmiany danych w CRM to odrębne uprawnienia, które trzeba uzasadnić.
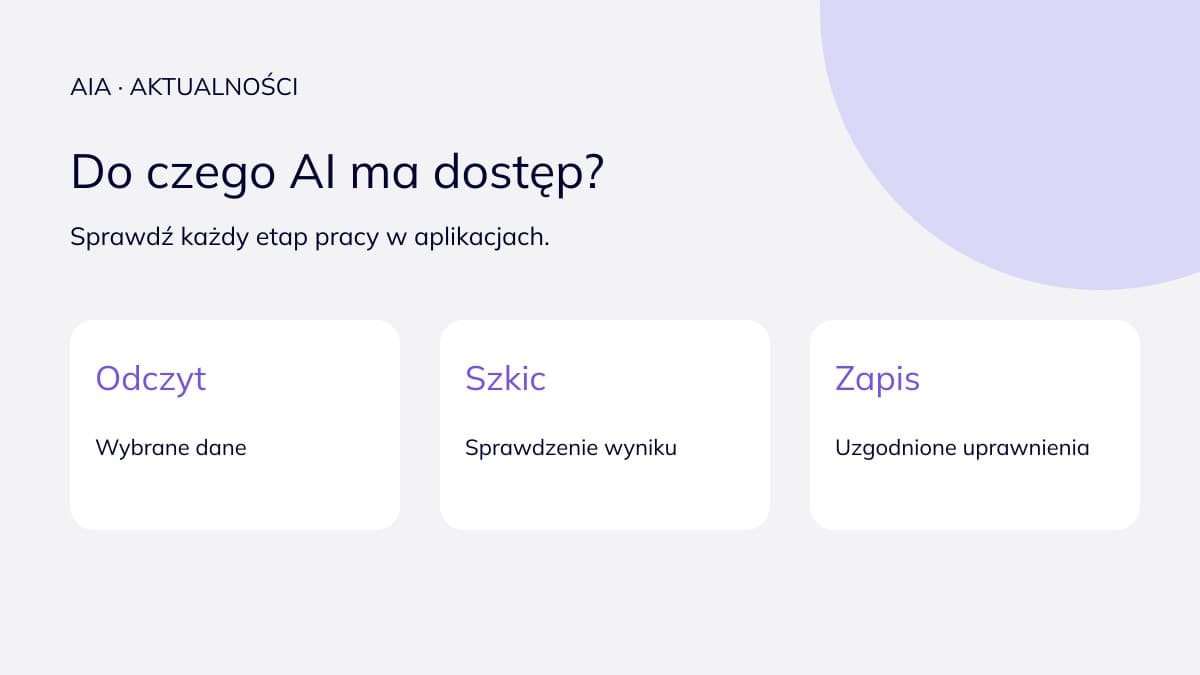
Proponujemy rozdzielić odczyt, przygotowanie szkicu i wykonanie zmiany. Dla każdego etapu wskaż właściciela procesu oraz sposób sprawdzenia wyniku. To nasza rekomendacja wdrożeniowa, nie opis testu bezpieczeństwa konkretnej firmy.
Co sprawdzić w działającym połączeniu?
Poproś osobę utrzymującą integrację o przegląd jednego rzeczywistego scenariusza. Przejdźcie od wejściowego dokumentu do końcowego działania.
- Czy dostęp obejmuje tylko potrzebne foldery, skrzynki i rekordy?
- Które czynności wymagają zatwierdzenia człowieka, zwłaszcza wysyłka i usuwanie danych?
- Czy w dzienniku można ustalić, co system zmienił i na jakiej podstawie?
- Kto może zatrzymać automatyzację i odebrać jej dostęp?
- Czy wynik zawierający brakujące lub sprzeczne dane trafia do sprawdzenia?
Przykład do omówienia z zespołem
Przykład ilustracyjny: agent przygotowuje podsumowanie rozmowy handlowej. W pierwszym etapie otrzymuje wybraną notatkę i tworzy szkic. Handlowiec sprawdza nazwę klienta, ustalenia i następny krok. Dopiero zatwierdzony wynik jest zapisywany do właściwej sprawy w CRM.
Przed uruchomieniem takiego procesu warto sprawdzić także przypadek błędnie wskazanego klienta oraz dokument z instrukcją niezwiązaną z zadaniem. Samo polecenie dla modelu nie zastępuje ograniczeń uprawnień w aplikacji. Ten scenariusz jest propozycją testu, a nie potwierdzeniem jego wykonania w Waszym systemie.
Jeden konkretny krok na dziś
Wybierzcie jedną integrację AI i zapiszcie jej dozwolone dane, działania oraz osobę odpowiedzialną za kontrolę. Jeżeli zakres nie jest jasny, wyjaśnijcie go przed poszerzeniem automatyzacji. Kartę procesu do takiej rozmowy znajdziecie w naszym poradniku przygotowania firmy do audytu AI.
Źródła
Chcesz uporządkować zastosowania i dostęp AI w firmie? Poznaj audyt AI w AIA.